Los tipos de proxy describen de dónde provienen las direcciones IP de un proxy. Los cuatro tipos principales son datacenter, ISP, residencial y móvil, y cada uno se ve diferente para los sitios de los que recopilas datos.
La mayoría de los proxies cambian la red que ve un sitio, pero no los detalles que envía tu cliente. En pruebas, un script de Python seguía pareciendo un script, no un navegador, después de que sus solicitudes pasaran por un proxy. Las configuraciones fiables combinan el tipo de proxy correcto con un cliente que el sitio acepte.
Esta guía muestra qué ve un sitio desde cada tipo de proxy y cómo elegir uno.
TL;DR
- Un sitio ve al propietario de la IP, no la etiqueta del proveedor, como “residencial”. Una búsqueda de ASN muestra si una empresa de hosting, un ISP o un operador móvil posee la IP.
- Algunos sitios verifican más que la IP. La API Web Unlocker de Bright Data gestiona esas verificaciones. Devolvió los resultados del sitio de empleo Indeed en ambas pruebas.
- Empieza con el tipo más económico que un sitio acepte. El catálogo de Nike se cargó mediante IPs de datacenter en 20 de 20 solicitudes.
- Comprueba cómo se obtiene una red residencial. Solicita documentos sobre consentimiento del dispositivo, verificación de clientes y auditorías de seguridad independientes. Bright Data publica los tres.
Qué ve un sitio desde cada tipo de IP de proxy
Un sitio web ve la IP de salida del proxy, la red que la posee y la enruta, y la conexión que llega desde ella. Identifica la red por su ASN, el número registrado a la empresa que enruta el rango de IP. La etiqueta del proveedor, como “residencial” o “datacenter”, nunca llega al sitio. Esta tabla compara los 4 tipos:
| Tipo de proxy | Propietario de la IP en una búsqueda de ASN | Cuánto tiempo mantienes una IP | Facturado por | Mejor para |
|---|---|---|---|---|
| Datacenter | Empresa de hosting o cloud | Por conexión (rotativo) o por el alquiler (dedicado) | IP o GB | Sitios sin gestión de bots, alto volumen |
| ISP (residencial estático) | Operador de telecomunicaciones o ISP | Por el alquiler (dedicado) o por conexión (compartido rotativo) | IP o GB | Sesiones largas en sitios más estrictos |
| Residencial | Banda ancha doméstica u operador móvil | Por conexión, o una sesión persistente | GB | Sitios con gestión de bots, contenido a nivel de ciudad |
| Móvil | Operador móvil | Por conexión, o una sesión persistente | GB o IP | Contenido específico del operador, tráfico de apps |
El ASN es una de las verificaciones más económicas para un sistema anti-bot, porque cuesta una sola búsqueda en base de datos. Así que un sitio puede identificar tu tipo de proxy desde la primera solicitud.
También verás proxies agrupados de otras formas. Los proxies directos e inversos difieren por dirección, y los proxies transparentes, anónimos y élite difieren por las cabeceras que añaden. En solicitudes HTTP, los proxies residenciales, ISP y de datacenter de Bright Data no añadieron cabeceras que indiquen al sitio que se usa un proxy.
Una solicitud lleva más que su dirección IP. La mayoría de los proxies tunelizan el tráfico HTTPS, lo que significa que la sesión cifrada de tu cliente pasa por el proxy sin cambios. El sitio ve la huella TLS de tu cliente, que es el patrón de su handshake cifrado, además de sus cabeceras HTTP y tiempos. Tú controlas esas señales.
Los proveedores anti-bot también usan esas señales para bloquear tráfico. Un cliente que imita a un navegador puede manejar ese tipo de bloqueo, al igual que la API Web Unlocker y el Browser API de Bright Data.
Para una solicitud tunelizada, el proxy establece las señales a nivel de red y tu cliente establece las señales del lado del cliente:
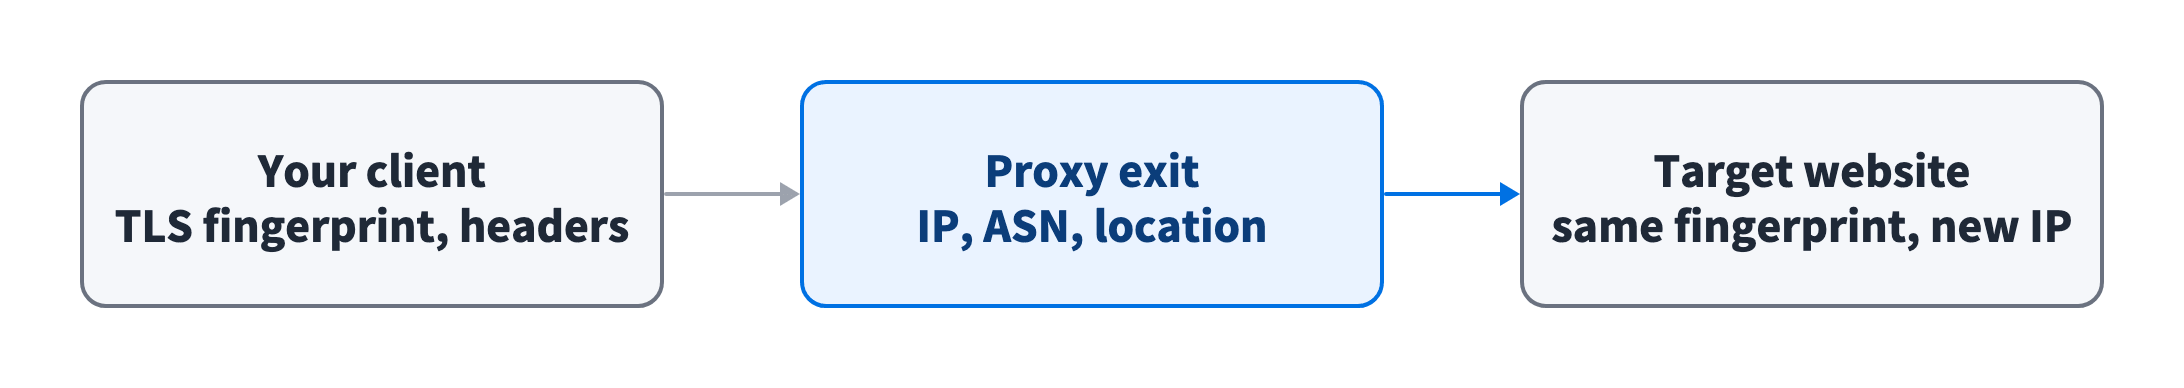
Tu tipo de proxy y geotargeting establecen todo en el cuadro de salida del proxy.
Si un sitio bloquea tu IP o su red, cambia el tipo de proxy. Si bloquea la huella de tu cliente, cambia el cliente.
Proxies de datacenter
Los proxies de datacenter usan IPs que los proveedores de hosting poseen y enrutan, así que una búsqueda de ASN muestra una empresa de hosting. Suelen tomar la ruta de red más corta y tienen los precios de lista más bajos entre los tipos de proxy. Encajan en sitios que no ejecutan gestión de bots, como portales de datos públicos y sitios de documentación. Algunas páginas minoristas grandes también los aceptan, y la página de catálogo de zapatos de hombre de Nike se cargó por completo mediante IPs de datacenter en 20 de 20 solicitudes.
Para ver si un sitio usa gestión de bots, que detecta bots entre sus visitantes, lee la cabecera server y las cookies en su primera respuesta. Una cookie de bot, como __cf_bm de Cloudflare, confirma la gestión de bots, mientras que un nombre de proveedor en la cabecera, como AkamaiGHost, solo lo sugiere. Algunos proveedores establecen sus cookies más tarde, mediante JavaScript. Los sitios con gestión de bots aún pueden aceptar IPs de datacenter, así que una solicitud de prueba da la respuesta más clara.
En Chrome DevTools, abre Network, selecciona la solicitud de la página y lee sus Headers:
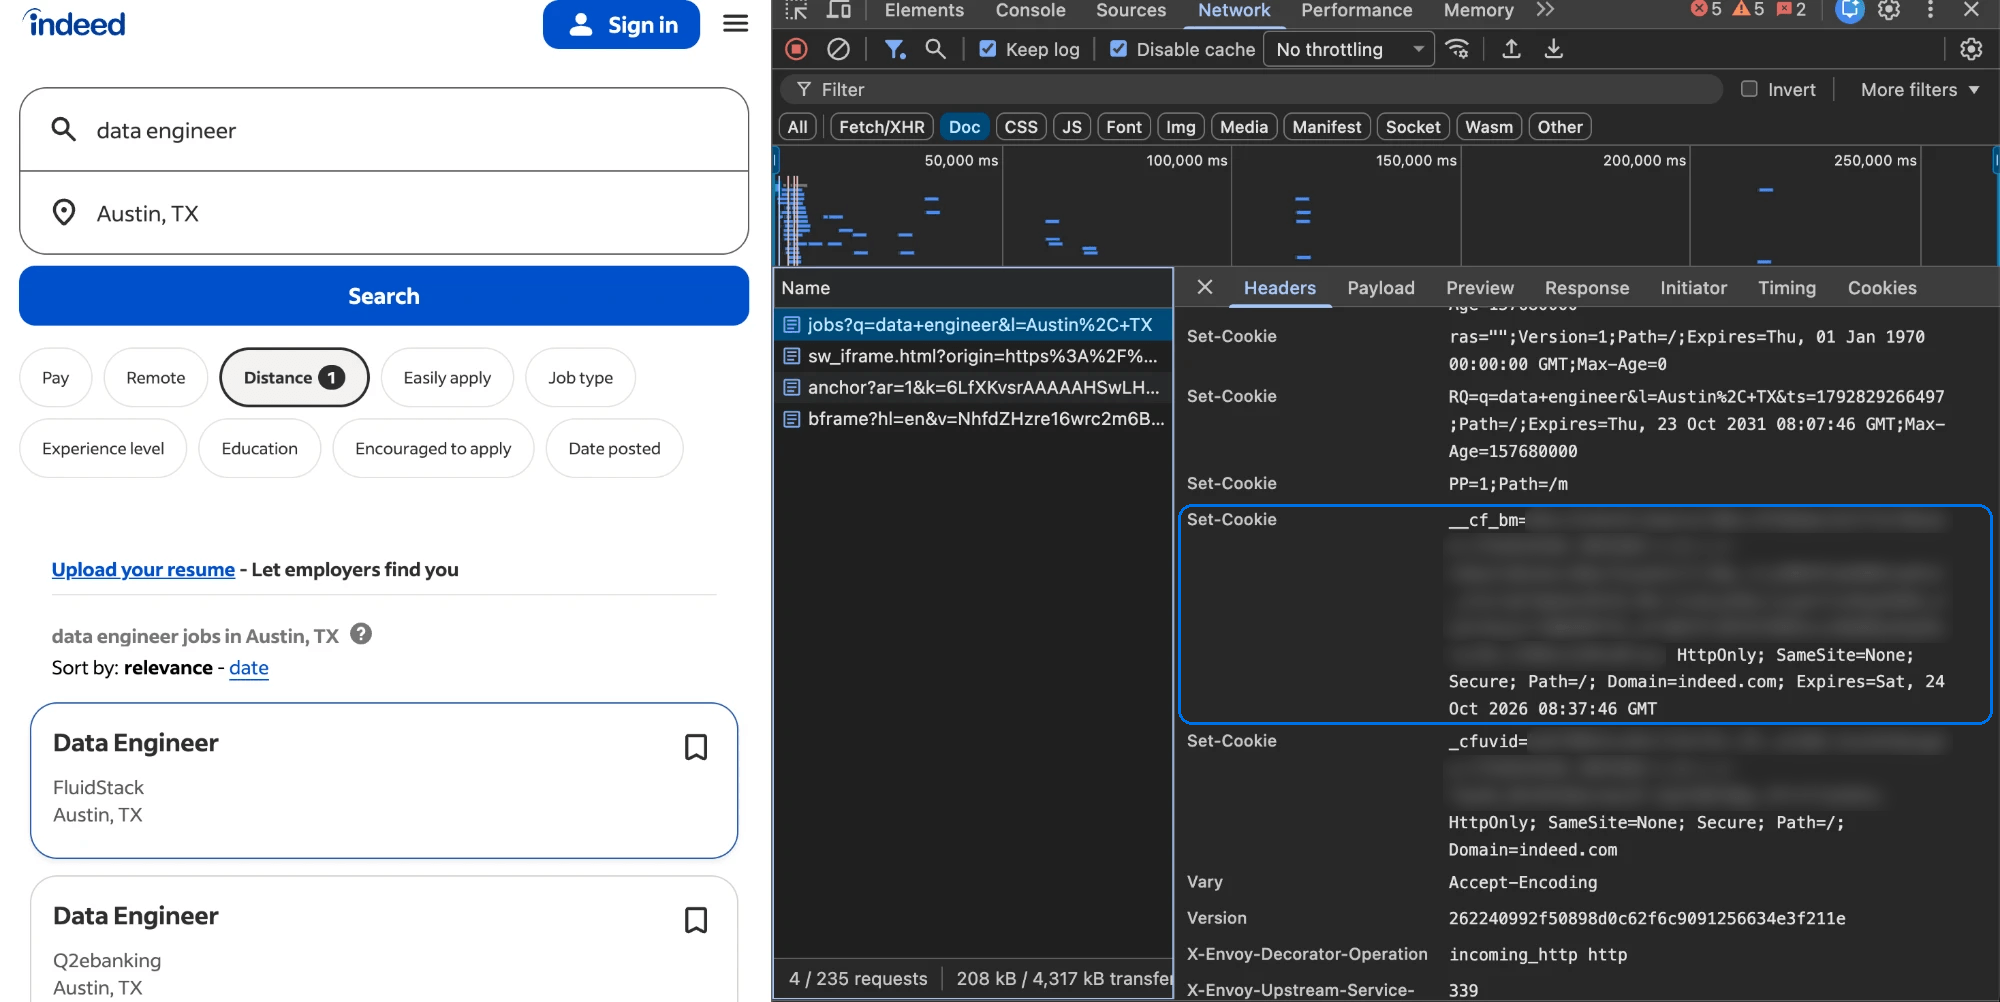
La página de búsqueda de Indeed estableció la cookie __cf_bm de Cloudflare en su primera respuesta.
Bright Data ofrece proxies de datacenter como IPs compartidas o dedicadas. Un grupo compartido cuesta menos y conviene a la mayoría de las páginas públicas. Las IPs dedicadas llevan solo tu tráfico durante el alquiler, lo que ayuda en sitios que rastrean la reputación de cada IP. La página Create proxy enumera estas opciones bajo IP Type:
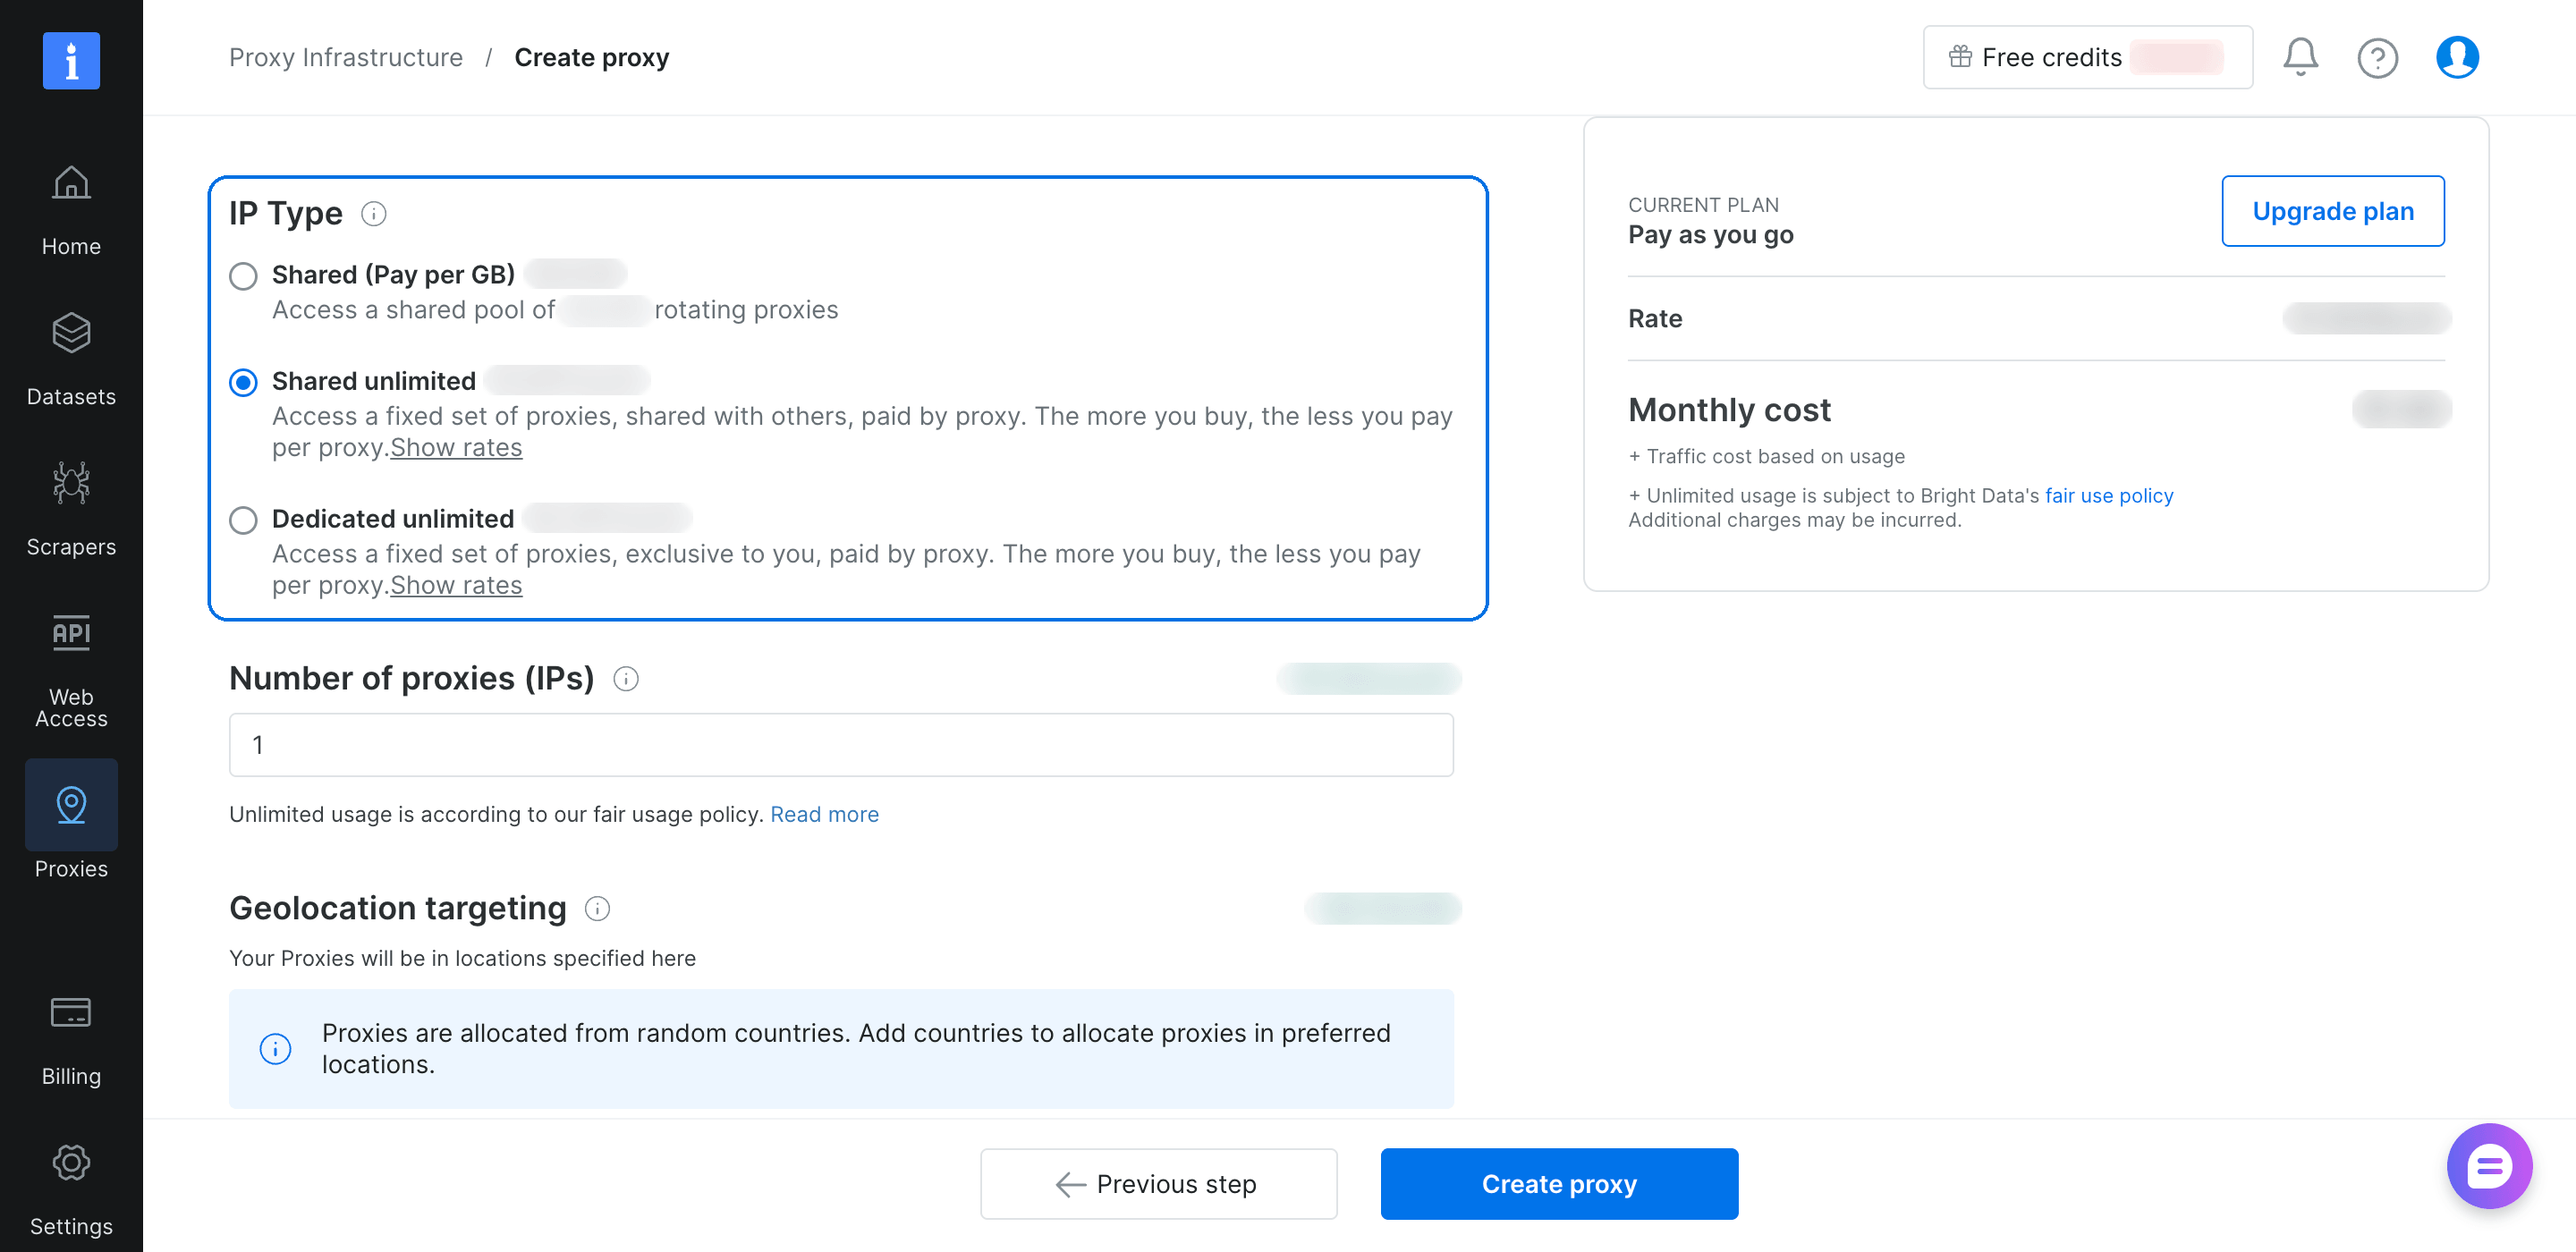
Las IPs compartidas se facturan por GB o por IP, y las IPs dedicadas se facturan por IP. Las tarifas actuales están en la página de precios de proxy.
Si un sitio responde con errores 403 o páginas de desafío, arregla primero el cliente con cabeceras de navegador y la huella TLS de un navegador. Si los bloqueos continúan, prueba IPs de ISP o residenciales, porque muchos sitios aceptan direcciones domésticas más a menudo que rangos de centro de datos.
En Bright Data, cada tipo de proxy se ejecuta como su propia zona (una configuración de proxy en tu cuenta), y todas las zonas comparten un mismo host y puerto. Cambiar de tipo modifica el nombre de zona y la contraseña en tu URL de proxy, no tu código.
Proxies ISP (proxies residenciales estáticos)
Los proxies ISP usan rangos de IP registrados a proveedores de servicios de internet y telecomunicaciones pero alojados en servidores de centro de datos. Combinan el ASN de un ISP con la velocidad del servidor. En un plan dedicado, la dirección también se mantiene igual durante todo el alquiler.
Una subred /24 es un rango de 256 direcciones vecinas, y algunos equipos anti-bot bloquean subredes enteras. Cuando compras un grupo de IPs dedicadas, cuenta las subredes /24 distintas además de las IPs.
Los proxies ISP funcionan mejor cuando cada dirección se comporta como un cliente estable:
- Asigna una IP de ISP a un trabajo o sesión de larga duración.
- Observa la tasa de bloqueo de cada sitio para saber cuántas solicitudes por IP acepta, y mantente por debajo de ese número.
- Prefiere IPs dedicadas para verificar precios de carrito y envío, y usa solo IPs dedicadas para sistemas de socios que incluyen tu IP en lista blanca.
Los proxies ISP de Bright Data ofrecen IPs estáticas compartidas y dedicadas. Úsalos para sitios que esperan direcciones de ISP de consumidor. Comparados con los proxies residenciales, los proxies ISP suelen ser más rápidos y las IPs ISP dedicadas permanecen fijas, mientras que las IPs residenciales rotan entre muchas conexiones y ubicaciones domésticas. Nuestra comparación de proxies ISP vs residenciales cubre esa elección con más detalle.
Proxies residenciales
Los proxies residenciales enrutan tus solicitudes a través de dispositivos en banda ancha doméstica y conexiones móviles. En la red de Bright Data, los propietarios de esos dispositivos han dado su consentimiento.
El geotargeting importa cuando los precios, anuncios o resultados de búsqueda difieren por país o ciudad. Los resultados a continuación provienen de una base de datos de IP independiente y de los datos de geolocalización de Bright Data:
- Rotación. El grupo de EE. UU. devolvió 39 IPs diferentes en 39 solicitudes, todas en redes de banda ancha de consumidor o de operador móvil.
- Segmentación por ciudad. Las 19 IPs de salida de una muestra de Chicago estaban en la ciudad o sus suburbios cercanos.
- Segmentación por ASN. Las 20 IPs de salida segmentadas al ASN de Comcast provinieron de Comcast, distribuidas en varios estados.
- Segmentación por operador. Las 20 IPs de salida segmentadas al ASN de T-Mobile fueron diferentes IPs de T-Mobile, y la base de datos clasificó cada una como móvil.
Las IPs de salida de Chicago provenían de banda ancha fija, redes de operador móvil y un enlace satelital Starlink. Cuando un trabajo necesita solo direcciones de banda ancha fija, la segmentación por ASN limita el grupo a las redes que elijas.
Muchos sitios minoristas leen una cookie de tienda o código postal además de la IP. Para monitoreo de precios y verificación de anuncios, usa segmentación por ciudad y establece esa cookie en la misma ubicación. Luego confirma la ubicación que el propio sitio muestra, como la tienda, moneda o zona de entrega. Si automatizas un navegador, ajusta su zona horaria e idioma para que coincidan con la ubicación de la IP de salida.
Para flujos de varios pasos, una sesión persistente mantiene cada solicitud en la IP de un mismo dispositivo. Las preguntas frecuentes residenciales explican la duración de la sesión y cómo mantenerla activa con pequeñas solicitudes periódicas.
Los proxies residenciales de Bright Data se facturan por GB y admiten segmentación por país, estado, ciudad, código postal y ASN.
Proxies móviles
Los proxies móviles enrutan el tráfico a través de dispositivos en redes móviles 4G y 5G. Muchos operadores usan NAT de grado operador (CGNAT), que comparte una dirección IPv4 pública entre muchos suscriptores. Bloquear una IP compartida afecta a todos sus suscriptores, así que los sitios suelen permitir más tráfico desde una IP móvil antes de bloquearla.
Usa IPs móviles cuando los resultados dependan del operador, como anuncios y precios solo móviles, APIs de apps móviles y contenido específico del operador. Para obtener IPs móviles de un operador específico, segmenta el ASN del operador en la red residencial de Bright Data. En pruebas, cada IP segmentada al ASN de T-Mobile fue una IP de T-Mobile que una base de datos de IP independiente clasificó como móvil. La segmentación por ASN también funciona con la rotación de la red residencial, sesiones persistentes y facturación por GB.
Sesiones rotativas, persistentes y estáticas
El tipo de sesión establece cuánto tiempo mantienes una IP de salida. El tipo de sesión y el tipo de proxy son elecciones separadas. El tipo de sesión correcto mantiene funcionando un trabajo de varios pasos. Hay 3 tipos de sesión:
- Rotativa. Una nueva IP para cada nueva conexión. Úsala para obtenciones de página sin estado, donde cada solicitud es independiente.
- Persistente. La misma IP para un ID de sesión que elijas, hasta que cambies el ID o la sesión expire. Úsala para búsqueda, paginación, flujos de carrito y pago, y todas las solicitudes que hace la carga de una página.
- Estática. La misma IP durante todo el tiempo que la alquiles. Úsala para trabajos de larga duración que deben mantener una IP, y para sistemas de socios que incluyen tu IP en lista blanca.
La rotación ocurre por conexión, no por solicitud. Un cliente HTTP que reutiliza conexiones, como un requests.Session en Python, mantiene el túnel abierto y envía cada solicitud a través de la misma IP de salida. En pruebas, 3 nuevas conexiones en un proxy ISP rotativo obtuvieron cada una una IP diferente, pero un requests.Session envió todas sus solicitudes desde una sola IP. Si necesitas una IP nueva para cada solicitud, abre una nueva conexión para cada una.
En Bright Data, el nombre de usuario del proxy establece el ID de sesión y la segmentación, por lo que una zona puede ejecutar muchas sesiones y segmentar muchos países a la vez. Añade el ID de sesión al nombre de usuario en los Access details de tu zona:
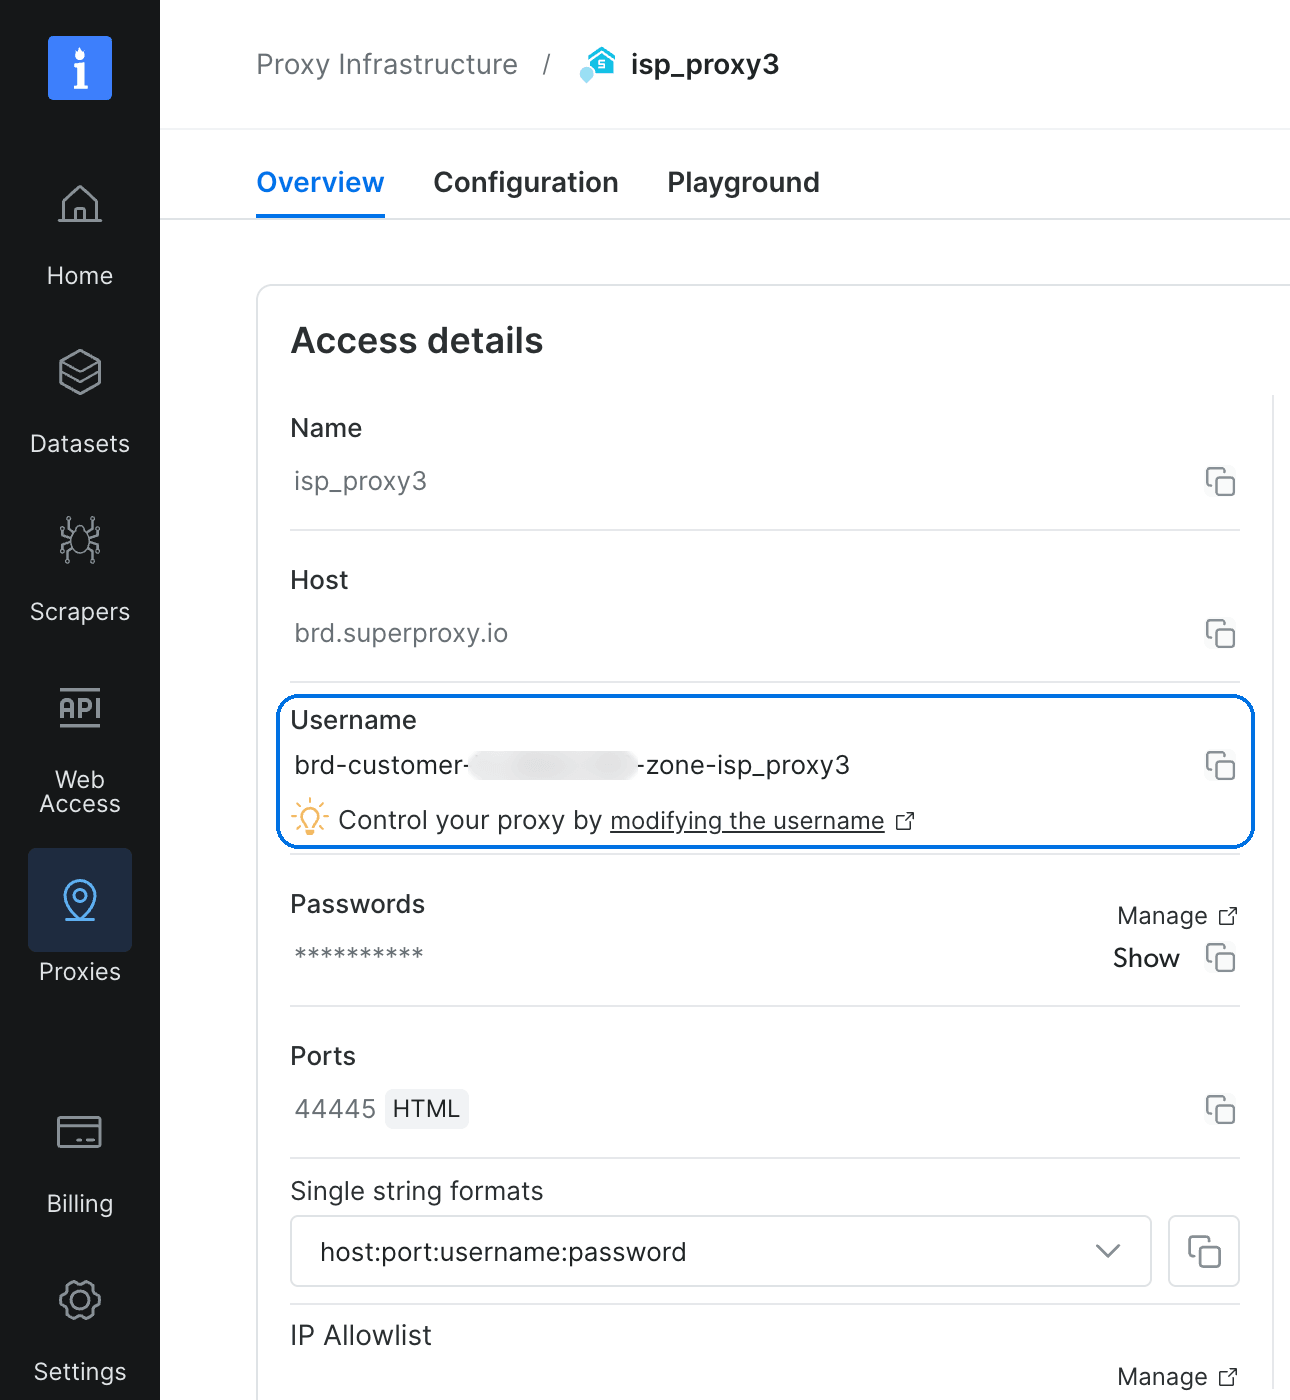
Toda conexión que use session-job1 obtiene la misma IP de salida mientras dure la sesión:
curl --proxy brd.superproxy.io:44445 \
  --proxy-user "brd-customer-<CUSTOMER_ID>-zone-<ZONE>-country-us-session-job1:<PASSWORD>" \
  "https://geo.brdtest.com/welcome.txt"
Usa un ID de sesión diferente para cada trabajo paralelo, para que los trabajos no compartan una IP de salida.
Opciones de proxy HTTP, SOCKS5 e IPv6
El protocolo de proxy establece cómo se conecta tu cliente al proxy, y no cambia el tipo de proxy. Los proxies HTTP tunelizan el tráfico HTTPS con el método CONNECT. Los proxies SOCKS5 retransmiten cualquier conexión TCP, lo que ayuda a herramientas que no usan HTTP. La guía SOCKS vs proxies HTTP compara ambos con más profundidad.
Las zonas de Bright Data aceptan SOCKS5 con las mismas credenciales que HTTP, y la página de configuración de SOCKS5 tiene los detalles de conexión.
IPv6 te da más direcciones para usar en sitios que lo aceptan. Muchos sitios bloquean por prefijo IPv6, la primera parte compartida de una dirección. Cada red doméstica suele obtener su propio bloque /64. Un sitio que bloquea por /64 trata cada dirección dentro de un /64 como un solo cliente.
Bright Data ofrece IPv6 en su red residencial, donde las IPs de salida provienen de conexiones domésticas y móviles separadas con sus propios prefijos. Por defecto, la red cambia a IPv4 cuando un sitio no tiene dirección IPv6.
Cómo elegir un tipo de proxy para tu carga de trabajo
Los equipos de producción eligen un tipo de proxy por sitio, y a menudo por tipo de página, porque un sitio puede proteger sus páginas de búsqueda y de producto de forma diferente.
Elige un tipo inicial para cada carga de trabajo
Encuentra tu carga de trabajo en la primera columna:
| Carga de trabajo | Empieza con | Tipo de sesión | Cuándo cambiar |
|---|---|---|---|
| Páginas públicas sin gestión de bots | Datacenter | Rotativa | Si recibes 403 o páginas de desafío, arregla el cliente, luego prueba ISP o residencial |
| Catálogos de productos con gestión de bots | Datacenter primero, luego residencial | Persistente, reutilizando cookies del sitio | Si los bloqueos continúan tras arreglar el cliente, usa Web Unlocker API |
| Precios o anuncios por ciudad | Residencial con segmentación por ciudad | Persistente | Si el sitio muestra una ubicación diferente, ajusta su cookie de tienda o código postal para que coincida |
| Resultados de búsqueda, como Google por ciudad | API SERP | Gestionado por la API | No necesario, ya que la API devuelve resultados parseados |
| Flujos de varios pasos, como filtros y pago | ISP dedicado | Persistente o estática | Si necesitas muchas ubicaciones, prueba residencial con un ID de sesión |
| Agentes de IA que interactúan con páginas | Browser API | Una sesión por tarea | Si el agente solo lee páginas, usa el servidor Model Context Protocol (MCP) de Bright Data |
La mayoría de las filas empiezan con el tipo más económico que puede funcionar, y los motores de búsqueda son la excepción. En pruebas, un cliente HTTP básico no obtuvo resultados de las páginas de búsqueda de Google.
Prueba una capa a la vez
Antes de pagar por un tipo de proxy más costoso, averigua qué capa bloquea la página. Empieza con cabeceras similares a las de un navegador, porque un User-Agent predeterminado como python-requests puede causar un bloqueo por sí solo. Cada paso a continuación cambia entonces una capa en la misma URL:
- Error de proxy o bloqueo de sitio. Usa una herramienta como
curl -vpara leer la respuesta del proxy a la solicitudCONNECT, que abre el túnel. El proxy de Bright Data explica sus propias respuestas en la cabecera estándar Proxy-Status (RFC 9209). Un bloqueo del sitio de destino llega después de unCONNECTexitoso, dentro del túnel. - Cliente TLS. Mantén el tipo de proxy y cambia a un cliente que imite la huella TLS y HTTP/2 de un navegador, como curl_cffi en Python. Este cambio no añade coste de proxy. El argumento
impersonateestablece el navegador a copiar:from curl_cffi import requests PROXY_URL = "http://USER:PASS@HOST:PORT" r = requests.get("https://example.com", impersonate="chrome", proxies={"http": PROXY_URL, "https": PROXY_URL})Con esta configuración, curl_cffi envió una huella TLS estilo Chrome sobre HTTP/2, yrequestsnormal envió una de estilo Python. - Tipo de proxy. Envía la misma solicitud mediante IPs de datacenter, luego ISP, luego residenciales. Si un tipo devuelve los datos, usa ese tipo para el sitio.
- JavaScript y comportamiento. Un cliente que imita a un navegador aún puede recibir una página de desafío o una página sin datos, señal de verificaciones de JavaScript o análisis de comportamiento. Cuando la página carga sus datos desde una API JSON, el filtro Fetch/XHR de DevTools muestra esa solicitud. Llamar directamente a la API suele costar menos que ejecutar un navegador. De lo contrario, usa un navegador real, como Browser API, o una API gestionada como Web Unlocker API.
Juzga cada paso por el contenido, no por el código de estado. Los bloqueos pueden aparecer como errores 403 o 429, redirecciones 307, respuestas vacías, páginas tituladas “Security Check”, o conexiones que se cuelgan hasta agotar el tiempo. Revisa cada respuesta en busca de un campo que esperas, como un precio o un título de empleo. Una respuesta 200 sin ese campo puede significar un bloqueo suave o datos que se cargan después con JavaScript.
Dos sitios muestran cuánto puede diferir la configuración correcta. La página de catálogo de Nike se cargó mediante IPs de datacenter con un cliente HTTP estándar, incluso con 20 solicitudes paralelas. Indeed siguió mostrando su página de “Security Check” después de cambiar tanto el cliente TLS como el tipo de proxy. Necesitaba un navegador real o una API gestionada.
Ejecuta estas verificaciones con la concurrencia que planeas usar, porque un sitio puede bloquear más a medida que crece el volumen de solicitudes. Vuelve a probar opciones más económicas regularmente, porque los sitios cambian su gestión de bots con el tiempo.
Compara el costo por solicitud exitosa
Cada resultado utilizable lleva el costo de los intentos fallidos anteriores. Divide el gasto total entre las solicitudes que devolvieron los datos que necesitas.
Una página de desafío consume ancho de banda y no devuelve datos. Un bucle de reintentos en una IP barata puede costar más que una sola solicitud residencial exitosa. Web Unlocker API factura solo las solicitudes exitosas, así que tu costo sigue a los datos que obtienes.
Nuestra guía de scraping web sin ser bloqueado cubre más formas de evitar bloqueos, como cabeceras, tiempos de solicitud y renderizado.
Cómo verificar la IP de salida y la huella TLS de tu proxy
Antes de escalar un trabajo, ejecuta una solicitud de prueba mediante tu proxy y lee la respuesta. Este script imprime la IP de salida, su ciudad, la red y el ASN que la poseen, y la huella TLS que llegó al servidor:
"""Print what a site sees from a proxy: exit IP, network owner, and TLS fingerprint."""
import os
import sys

import requests

PROXY_URL = os.environ["PROXY_URL"]  # http://USER:PASS@HOST:PORT
ROUNDS = int(sys.argv[1]) if len(sys.argv) > 1 else 3
proxies = {"http": PROXY_URL, "https": PROXY_URL}

for _ in range(ROUNDS):
    # One request through the proxy returns the exit IP and the TLS fingerprint
    seen = requests.get("https://tls.peet.ws/api/all", proxies=proxies,
                        timeout=60).json()
    # Remove the port, and the brackets around an IPv6 address
    ip = seen["ip"].rsplit(":", 1)[0].strip("[]")
    # Look up who owns that IP, without the proxy
    owner = requests.get(f"https://ipinfo.io/{ip}/json", timeout=30).json()
    print(f"{ip:<16} {owner.get('city', '?'):<14} "
          f"{owner.get('org', '?')[:32]:<32} {seen['tls']['ja4']}")
Guárdalo como proxy_check.py. Ejecútalo una vez con un PROXY_URL vacío para registrar tu propia huella, que depende de tus versiones de Python y OpenSSL. Luego ejecútalo mediante tu proxy:
pip install requests
PROXY_URL= python proxy_check.py 1
export PROXY_URL="http://brd-customer-<CUSTOMER_ID>-zone-<ZONE>-country-us:<PASSWORD>@brd.superproxy.io:44445"
python proxy_check.py 3
export PROXY_URL="http://brd-customer-<CUSTOMER_ID>-zone-<ZONE>-country-us-session-job1:<PASSWORD>@brd.superproxy.io:44445"
python proxy_check.py 3
En una zona ISP rotativa, cada ronda obtuvo una IP diferente. Con -session-job1 añadido al nombre de usuario, las 3 rondas usaron la misma IP. El resultado a continuación reemplaza las IPs reales y nombres de red con valores de ejemplo reservados:
203.0.113.24     Denver         AS64500 Example ISP A            t13d1812h1_85036bcba153_b26ce05bbdd6
198.51.100.7     New York City  AS64501 Example ISP B            t13d1812h1_85036bcba153_b26ce05bbdd6
198.51.100.19    New York City  AS64501 Example ISP B            t13d1812h1_85036bcba153_b26ce05bbdd6

192.0.2.55       Mesa           AS64502 Example ISP C            t13d1812h1_85036bcba153_b26ce05bbdd6
192.0.2.55       Mesa           AS64502 Example ISP C            t13d1812h1_85036bcba153_b26ce05bbdd6
192.0.2.55       Mesa           AS64502 Example ISP C            t13d1812h1_85036bcba153_b26ce05bbdd6
La última columna, la huella TLS en formato JA4, es la más importante. El script produjo ese mismo valor sin proxy alguno, porque un proxy tunelizado no la cambia. Un navegador Chrome real en Browser API envió t13d1517h2_8daaf6152771_cb7bf5808d99, que un sitio puede asociar con un navegador. Si un sitio verifica huellas, usa un cliente que imite a un navegador, o envía la solicitud a Web Unlocker API.
Cómo mantener predecible tu factura de proxy
El tipo de proxy también establece cómo pagas. Los planes por IP convienen a rastreos constantes que mueven muchos datos por pocas direcciones, y hacen más predecibles los costos de ISP y datacenter. Los planes por GB convienen a trabajos con volumen variable, y los costos residenciales siguen entonces los datos que transfieres.
La compresión tiene un gran efecto en una factura por GB, y las estadísticas de ancho de banda de tu zona muestran ese efecto. En una zona de datacenter por GB, la página de catálogo de Nike usó 1.2 MB por solicitud sin compresión y 183 KB con gzip, alrededor de un 85% menos. Verifica que tu cliente solicite gzip, luego estima el tamaño del plan como el número de páginas por el tamaño comprimido de la página, más los reintentos. A 183 KB, 100 mil páginas suman cerca de 18 GB antes de reintentos.
La reutilización de conexión también reduce los datos que usan las solicitudes pequeñas. Toda nueva conexión HTTPS comienza con un handshake TLS, que puede ser más grande que una respuesta pequeña. Envía pequeñas llamadas de API mediante una conexión keep-alive o una sesión persistente cuando no necesites una IP nueva para cada llamada. En un navegador, bloquea imágenes, fuentes y medios que no necesites, porque suelen ser más grandes que el HTML.
Traslada las páginas muy grandes a un producto facturado por solicitud, como Web Unlocker API. Para planes por IP y por GB, la página de precios de proxy enumera las tarifas actuales.
Cuándo delegar la selección de IP a una API gestionada
Una API gestionada se encarga de la capa de proxy por ti. La API Web Unlocker de Bright Data gestiona las IPs, cabeceras, cookies, CAPTCHAs y reintentos para cada solicitud, y solo pagas por las solicitudes exitosas.
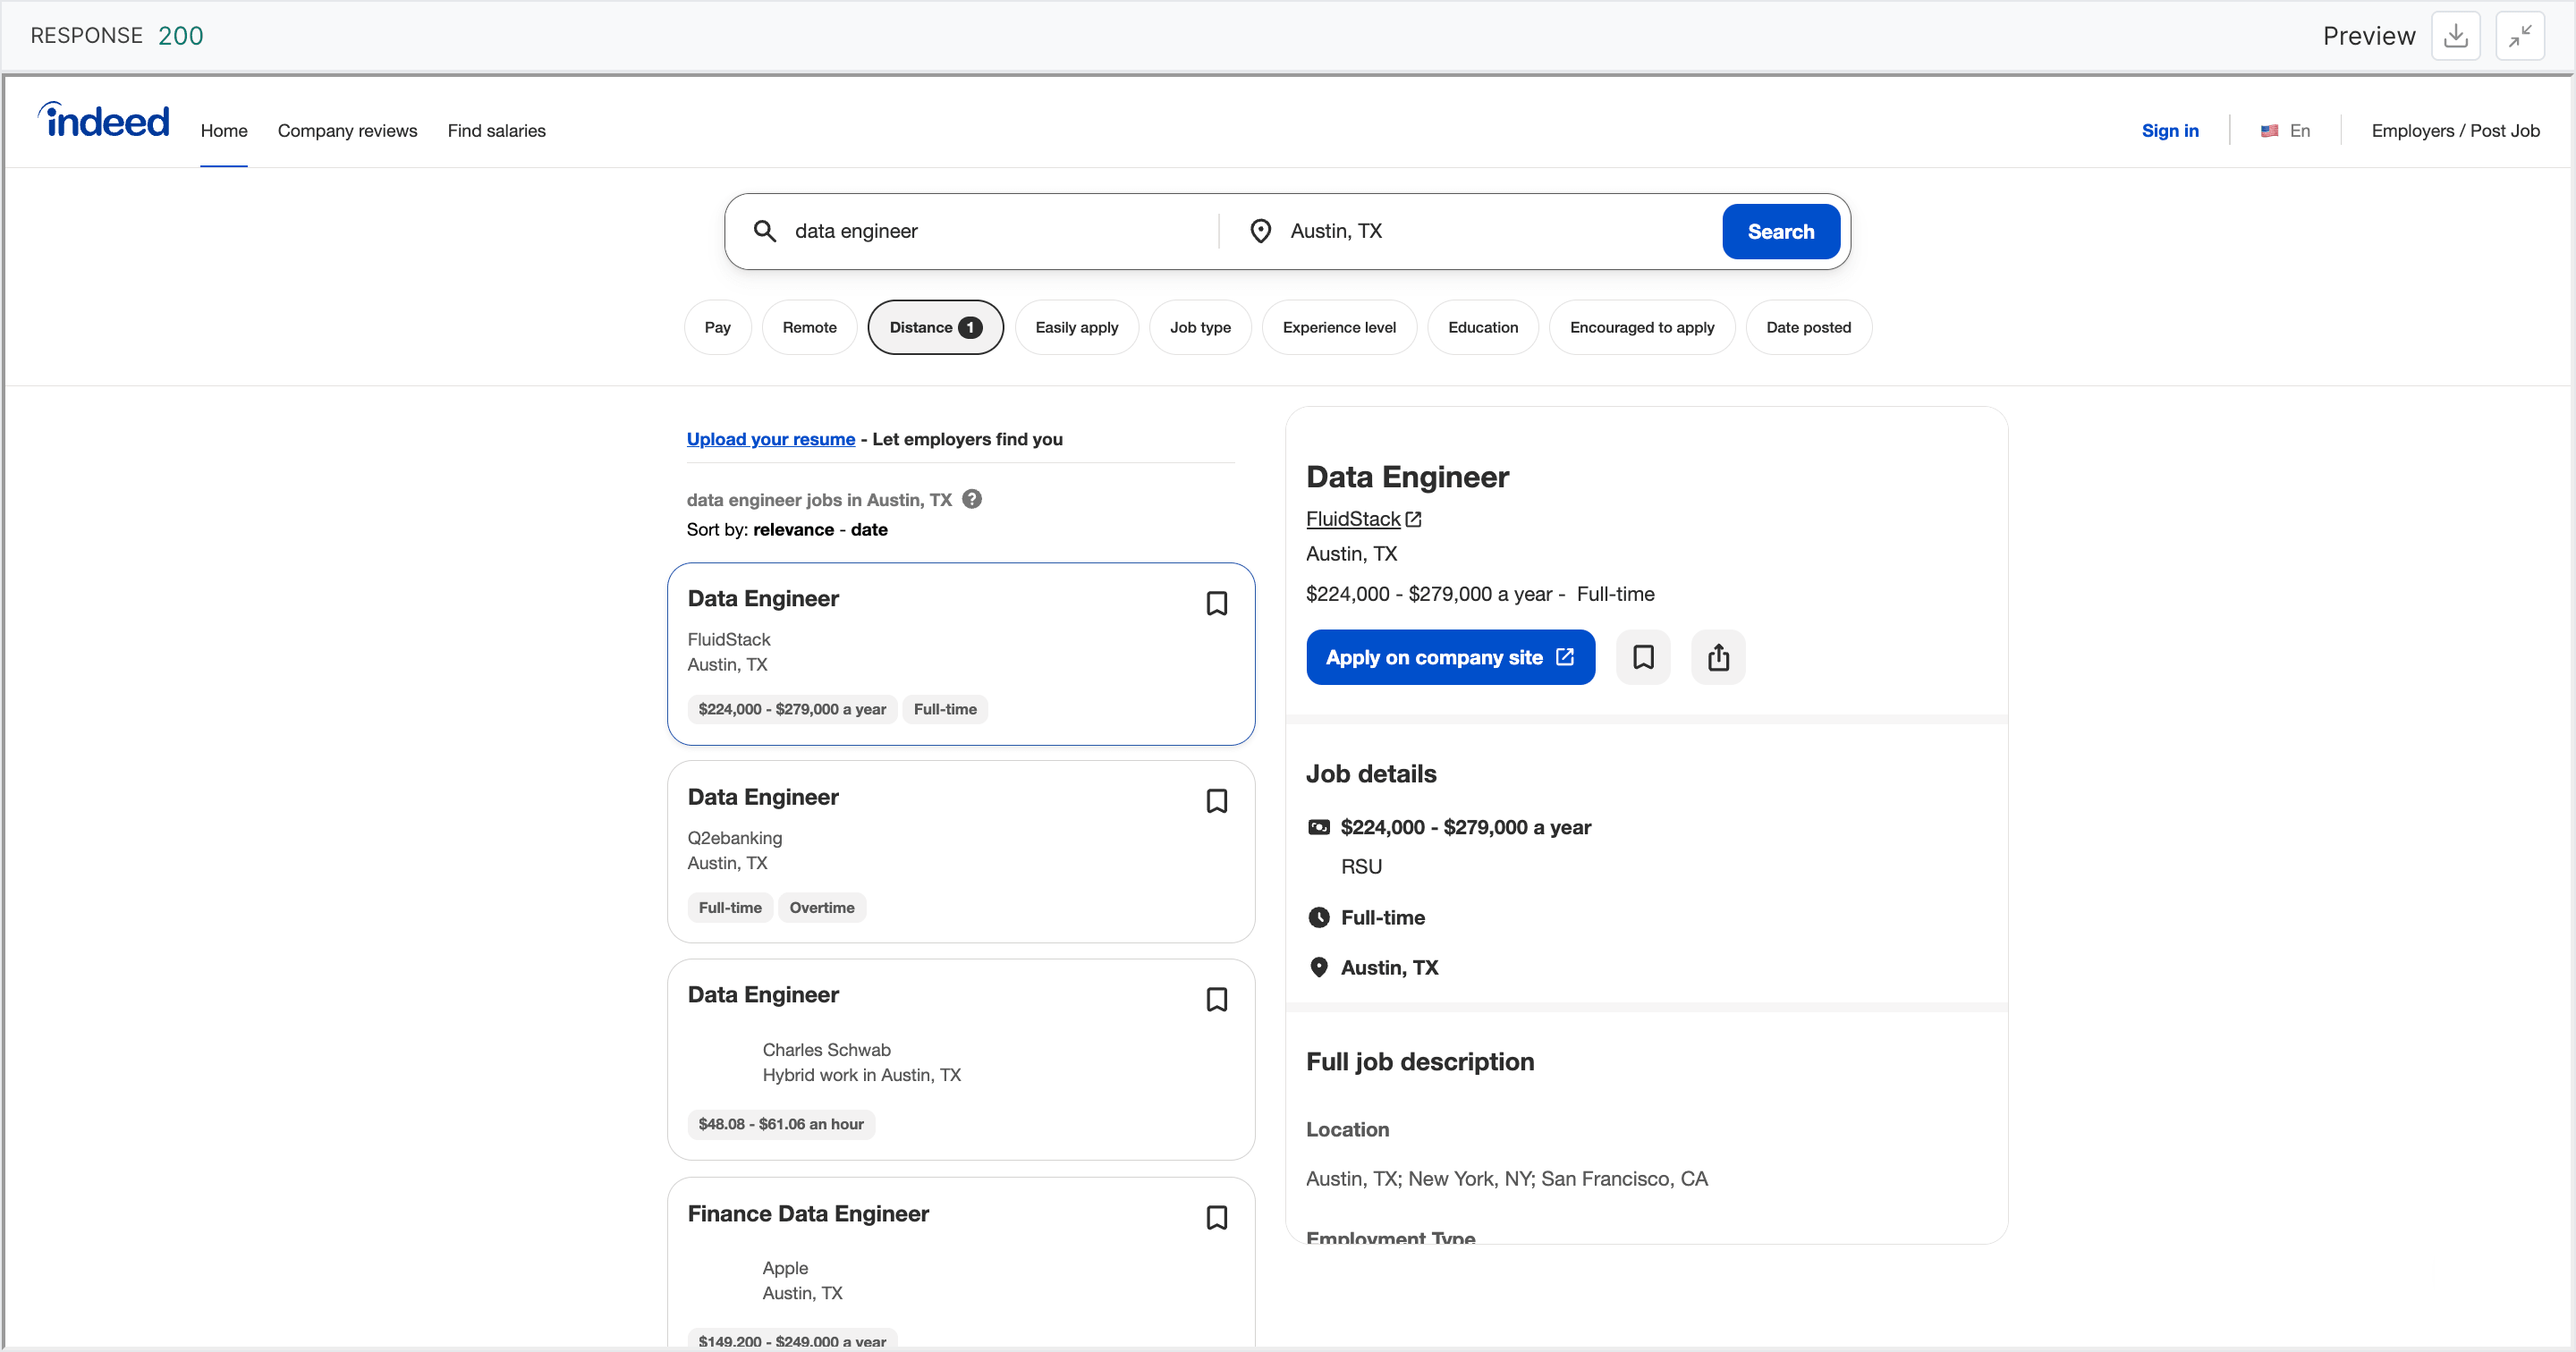
En ambas pruebas, Web Unlocker API devolvió la página de resultados de empleo de Indeed. La misma búsqueda en el playground de la API produjo esta respuesta:
Los otros productos gestionados de Bright Data también manejan la IP y la huella:
- Browser API. Un navegador Chrome real que controlas mediante Playwright, Puppeteer o Selenium, con el proxy y la huella gestionados para cada sesión.
- Servidor MCP. Búsqueda web y scraping de páginas para agentes de IA. En pruebas, sus solicitudes de página llevaban una huella TLS de Chrome, como un navegador real.
- Web Scraper API. Scrapers preconstruidos que devuelven datos estructurados de sitios populares, como Amazon y Google Maps.
Tu volumen de solicitudes también afecta la elección. Para trabajos pequeños u ocasionales, una API facturada por solicitud suele costar menos que el tiempo de ingeniería que lleva configurar proxies para cada sitio. A gran volumen, los proxies ajustados a cada sitio suelen dar el menor costo por solicitud exitosa, y una sola cuenta de Bright Data cubre ambas opciones. Usa los productos gestionados cuando un sitio cambia su gestión de bots más a menudo de lo que quieres actualizar tu cliente.
Cómo verificar el abastecimiento de un proveedor de proxies residenciales
Dos desmantelamientos en 2026 dieron a los compradores de proxies motivos para preguntar sobre el abastecimiento. El grupo de inteligencia de amenazas de Google interrumpió 2 grandes redes de proxies residenciales y trabajó con el FBI y Lumen en la segunda. Google informó que actores de amenazas usaron la primera red, y que muchas marcas de proxy revendieron la segunda bajo sus propios nombres.
Si tus proxies provienen de una red como esa, tus solicitudes pueden compartir IPs de salida con tráfico de fraude y ataques. La red también puede dejar de funcionar sin aviso durante un desmantelamiento. Hazle 4 preguntas a un proveedor residencial, y espera un documento público para cada respuesta:
- ¿El proveedor opera su propia red peer, y cómo se adhieren y se dan de baja los propietarios de dispositivos? Bright Data opera su propia red peer de dispositivos con consentimiento. Sus estándares de abastecimiento requieren una pantalla de consentimiento clara en las apps de socios, un beneficio por adherirse, y una opción de baja en cualquier momento.
- ¿El proveedor verifica a sus propios clientes? La política de acceso a la red residencial de Bright Data requiere una revisión de Verificación KYC antes del acceso residencial.
- ¿Qué usos admite la red, y qué tipos de abuso bloquea? La política de uso aceptable de Bright Data define los usos admitidos y prohíbe el abuso, como crear cuentas falsas o recopilar datos que requieren inicio de sesión.
- ¿Qué auditorías de seguridad independientes puedes leer? La documentación de seguridad de Bright Data enumera sus certificaciones e informes de auditoría actuales, como ISO/IEC 27001 y SOC 2.
Envía las mismas 4 preguntas a cada proveedor que compares.
Reflexiones finales
El tipo de proxy que elijas establece la red que ve un sitio. Cuando un bloqueo proviene de la huella de tu cliente, arregla el cliente o envía la solicitud a Web Unlocker API. Usa el tipo más económico que cada sitio acepte, activa la compresión, juzga la elección por costo por solicitud exitosa, y vuelve a probar a medida que los sitios cambian. Antes de comprar IPs residenciales, pregunta cómo el proveedor obtiene el consentimiento y verifica a los clientes, preguntas que los documentos públicos de Bright Data responden. Ejecuta proxy_check.py contra tu proxy actual, luego prueba los tipos de proxy de Bright Data en tu sitio objetivo más difícil.
Preguntas frecuentes
¿Cuáles son los tipos de proxy?
Por origen de IP, los tipos principales de proxy son datacenter, ISP, residencial y móvil. Las IPs de datacenter pertenecen a empresas de hosting, y las IPs ISP están registradas a un ISP pero alojadas en centros de datos. Las IPs residenciales y móviles provienen de redes de banda ancha doméstica y móviles. Los proxies también se agrupan por protocolo y tipo de sesión.
¿Qué tipo de proxy debo usar?
Usa el tipo más económico que un sitio acepte, y júzgalo por costo por solicitud exitosa. Los proxies de datacenter convienen a sitios sin gestión de bots, y los proxies ISP convienen a sesiones largas. Los proxies residenciales convienen a sitios con gestión de bots y datos a nivel de ciudad. Para contenido específico de operador, segmenta el ASN de un operador en IPs residenciales.
¿Qué es mejor, un proxy ISP o un proxy residencial?
Cada tipo se ajusta a trabajos diferentes. Los proxies ISP usan IPs registradas a ISP en servidores de centro de datos, así que son rápidos, y una IP ISP dedicada permanece fija. Los proxies residenciales enrutan el tráfico mediante dispositivos domésticos y móviles reales, y la IP rota por defecto. Elige ISP para sesiones largas y residencial para rotación entre ubicaciones.
¿Pueden detectarse los proxies residenciales?
Las IPs residenciales suelen pasar una verificación de ASN, porque la búsqueda muestra una red de consumidor. La detección proviene principalmente de otras señales, como la huella TLS, cabeceras y comportamiento. Usa IPs residenciales con un cliente que imite a un navegador, o usa la API Web Unlocker de Bright Data.
¿Son ilegales los proxies residenciales?
No, el proxy por sí solo no es ilegal. Las preguntas legales son si los propietarios de los dispositivos dieron su consentimiento, qué datos recopilas y cómo los recopilas. Elige un proveedor que verifique el consentimiento del dispositivo y a sus propios clientes, y revisa las leyes de privacidad y los términos del sitio que apliquen a tus datos.