Las aplicaciones modernas tienden a tener muchas partes distribuidas. Por ejemplo, tendrías colas de mensajes, buckets de almacenamiento, funciones serverless, servidores, bases de datos, y muchas más. Por lo tanto, es importante asegurar que exista una forma estándar de acceder a estos componentes a través de un cliente.
Bueno, aquí es donde entran en escena los Cloud Proxies. Por ejemplo, considera el siguiente diagrama arquitectónico para una aplicación desplegada en AWS:
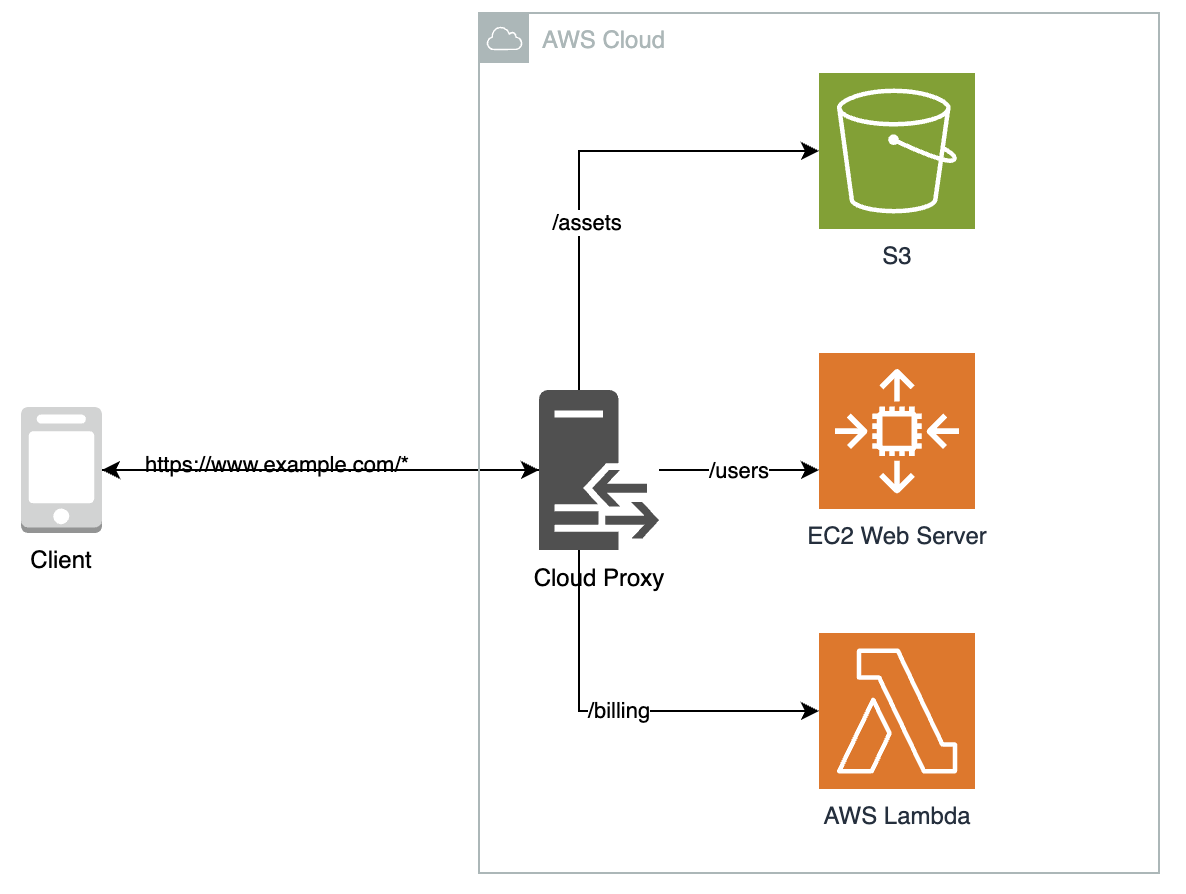
Si observas el diagrama de cerca, verás que el cliente solo se comunica con un servicio: “Cloud Proxy”, que gestiona toda la comunicación interna.
En pocas palabras, un cloud proxy es un sistema basado en la nube que conecta un cliente con un servidor web, aplicación SaaS o centro de datos. Actúa como intermediario entre el cliente y los recursos del servidor mientras proporciona un punto de acceso seguro a un recurso. Si eres nuevo en el tema, comienza con nuestra guía sobre qué es un servidor proxy.
¿Por qué necesitas un cloud proxy?
Un cloud proxy típico funciona así:
- Las solicitudes de un cliente fluyen a través del cloud proxy hacia un recurso (dirección de internet/servidor).
- La respuesta del recurso regresa a través del proxy en su camino hacia los clientes.
Entonces, en resumen, se comporta como un “middleware” entre tu computadora y el recurso al que intentas acceder. Un buen ejemplo de un cloud proxy es el Amazon API Gateway. Por ejemplo, considera este diagrama arquitectónico:
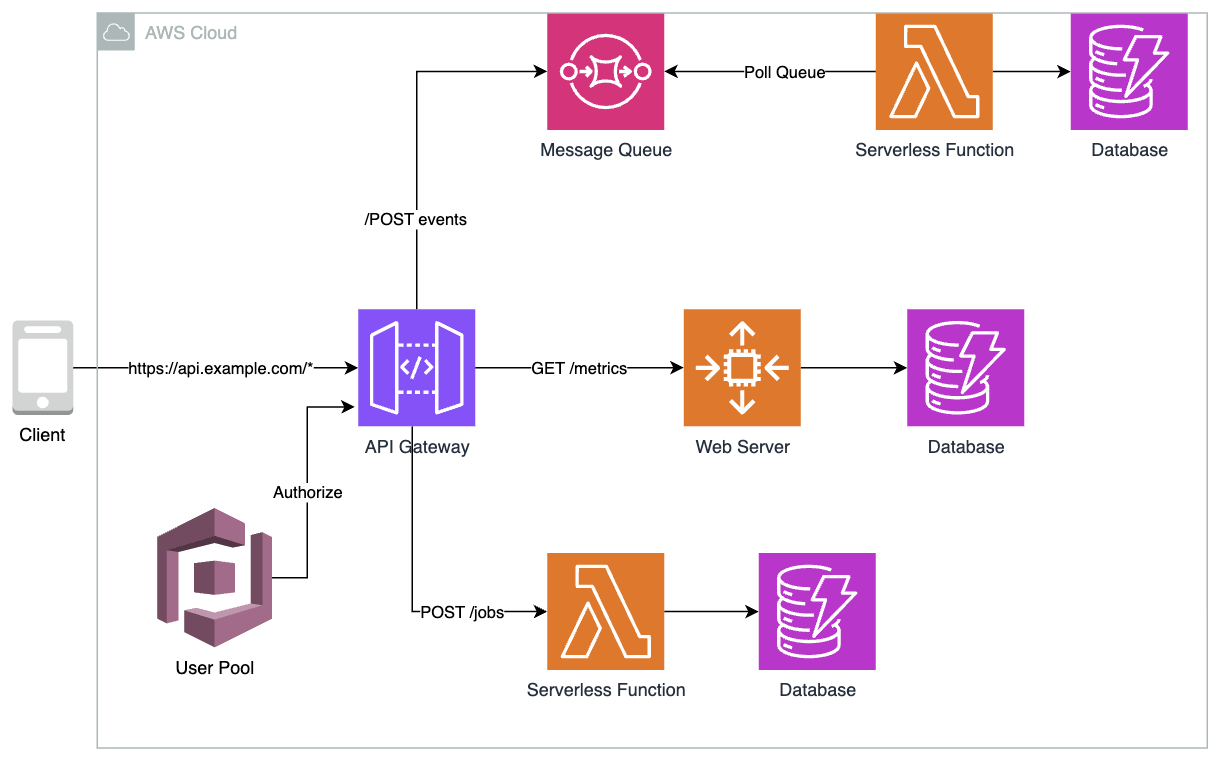
Como puedes ver, hay muchos recursos ejecutándose en la nube, desde funciones serverless y bases de datos hasta colas de mensajes. Al introducir el middleware – “el API Gateway”, ofrece un punto central de comunicación entre el cliente y los recursos que existen en el backend.
Esto asegura que el cliente y el servidor nunca se comuniquen directamente, sino a través del cloud proxy. Las solicitudes del cliente se enrutan al cloud proxy, luego a través de un puerto específico en cualquier firewall aplicable, y finalmente al servidor de contenido antes de regresar al cliente.
Aquí tienes un resumen de cómo funciona el cloud proxy:
- El cliente envía una solicitud, que el cloud proxy intercepta.
- El cloud proxy reenvía la solicitud entrante a un firewall si corresponde.
- El firewall bloquea la solicitud o la reenvía al servidor.
- El servidor envía una respuesta a través del firewall hacia el proxy.
- El cloud proxy envía la respuesta al cliente.
Este proceso es idéntico a cómo operaría un proxy tradicional. Pero, lo que lo distingue es que se ejecuta en la nube. Por lo tanto, no está confinado al hardware de un centro de datos como un proxy local convencional. Todo esto ocurre casi en tiempo real sin importar el volumen de tráfico.
Además, al actuar como intermediario, tu cloud proxy puede proteger datos sensibles (PII, datos PCI) agregando capas de seguridad. En este caso, hemos utilizado un User Pool para autorizar las solicitudes que llegan al servidor y asegurar que solo usuarios autorizados puedan comunicarse con el recurso; sin embargo, también puedes utilizar firewalls para protección.
¿Cuáles son los diferentes tipos de cloud proxies?
Hay tres tipos de cloud proxies que puedes aprovechar según tu caso de uso. Son:
- Directo (Forward)
- Inverso (Reverse)
- Transparente
1. Cloud Proxy Directo (Forward)
Un proxy directo es un middleware intermediario entre uno o más dispositivos de usuario e Internet. Actúa en nombre del cliente y enruta la solicitud al destino. Luego, evalúa la respuesta y la reenvía al cliente original.
Al hacerlo, ofrece beneficios como:
- Filtrado de solicitudes: El proxy directo puede hacer cumplir políticas empresariales relacionadas con el uso de Internet, bloqueando el acceso a ciertos sitios o contenidos según reglas predefinidas.
- Anonimato y privacidad: El proxy directo enmascara la dirección IP del cliente con la suya propia. Esto ayuda a proteger la identidad del usuario frente a servidores externos, mejorando así la privacidad y la seguridad.
- Almacenamiento en caché: Un proxy directo puede almacenar en caché recursos de acceso frecuente y devolver inmediatamente el recurso desde la caché en lugar de enviar la solicitud a Internet. Esto reduce la latencia y mejora el rendimiento general.
- Seguridad: Un proxy directo puede proporcionar capas adicionales de seguridad, como cifrar solicitudes o escanear contenido entrante en busca de malware y amenazas.
- Evitar restricciones: Un proxy directo ayuda a superar problemas de restricciones geográficas, permitiendo a los usuarios acceder a contenido que de otro modo estaría bloqueado en su región o red.
Cloud Proxy Inverso (Reverse)
Un proxy inverso siempre se sitúa frente a los servidores web para evitar que los clientes y los servidores web se comuniquen directamente entre sí. En cambio, todas las solicitudes del cliente se envían al proxy inverso, que luego reenvía la solicitud al servidor. La respuesta se envía de vuelta al cliente también a través del proxy.
Usar un cloud proxy inverso ofrece beneficios clave como:
- Balanceo de carga: Un proxy inverso puede distribuir las solicitudes del cliente entre varios servidores. Esto reparte la carga de manera uniforme, evitando que los servidores se conviertan en cuellos de botella y, por lo tanto, mejorando la escalabilidad y el rendimiento general de un servicio.
- Seguridad: Antes de que la solicitud se envíe al servidor web, un proxy inverso puede realizar operaciones adicionales, como validar la carga útil y autorizar la solicitud para asegurar que solo se envíen solicitudes legítimas al servidor.
Cloud Proxy Transparente
Un proxy transparente (comúnmente conocido como proxy en línea) intercepta el tráfico que fluye entre el cliente e Internet sin requerir ninguna configuración por parte del cliente. Recibe su nombre de transparente porque el usuario no es consciente del proxy; el proxy realiza sus operaciones de forma silenciosa.
Al usar un cloud proxy transparente, puedes lograr:
- Filtrado de contenido: Los proxies transparentes son utilizados por organizaciones y proveedores de servicios de Internet (ISP) para bloquear el acceso a sitios web inapropiados o dañinos. Pueden hacer cumplir políticas de contenido inspeccionando el contenido de las solicitudes web.
- Monitoreo y registro: Permiten a los administradores de red supervisar el comportamiento del usuario, registrar el uso de Internet y compilar informes sobre el tráfico web para su análisis.
Consejo: Evalúa tu caso de uso y considera utilizar alguno de los cloud proxies que se explican aquí.
¿Cuáles son los beneficios de los cloud proxies?
Usar cloud proxies puede ser extremadamente beneficioso para una organización. Algunos de sus beneficios clave incluyen:
Escalabilidad y flexibilidad
Los cloud proxies se despliegan en la nube. Por lo tanto, no tienen las restricciones de un proxy local. En cambio, pueden aprovechar los beneficios de la nube, como la escalabilidad bajo demanda.
Por lo tanto, un cloud proxy puede escalar fácilmente hacia arriba y hacia abajo según la demanda, acomodando sin problemas los picos de tráfico sin intervención manual, escalando así el proxy adecuadamente.
Además, el proxy puede aprovechar la red global de la nube y estar disponible globalmente, asegurando que los usuarios puedan acceder a sus recursos con un viaje de ida y vuelta mínimo, reduciendo así la latencia.
Rentable
Con un cloud proxy, no necesitas invertir por adelantado en infraestructura física. Por lo tanto, ahorras mucho dinero que se puede invertir en otras partes de tu negocio.
Además, las organizaciones pueden reducir significativamente los costos operativos, ya que no necesitan mantener salas de servidores, respaldos de energía o mecanismos de refrigeración, pues no hay infraestructura de proxy que gestionar.
Seguridad mejorada
Los proveedores de cloud proxy actualizan continuamente sus servicios con las últimas características de seguridad para combatir amenazas emergentes, asegurando así que tu aplicación pueda hacer frente a los ciberataques modernos.
Además, los cloud proxies pueden descifrar e inspeccionar el tráfico cifrado SSL/TLS a gran escala. Esto asegura que se envíen solicitudes validadas al servidor, algo que los proxies locales no podían hacer debido a recursos limitados.
Dato curioso: Muchos cloud proxies están diseñados con un enfoque de Zero Trust. Esto mejora la seguridad al verificar cada solicitud como si proviniera de una red abierta.
Caché mejorado
Los cloud proxies pueden almacenar en caché contenido más cerca del usuario (en una ubicación de punto de presencia (PoP)), reduciendo los tiempos de carga y mejorando la experiencia del usuario.
Además, puede usar técnicas de enrutamiento avanzadas, como geolocalización, geoproximidad o enrutamiento basado en latencia, para minimizar los tiempos de ida y vuelta y mejorar el rendimiento general.
Gestión simplificada
Hay dos formas en que los cloud proxies simplifican la gestión:
- Gestión centralizada: Los cloud proxies se pueden gestionar desde una plataforma central, simplificando la administración y la aplicación de políticas en toda la organización.
- Sin mantenimiento físico: No hay nada físico en un cloud proxy. Todo se ejecuta en la nube. Por lo tanto, las organizaciones no tienen que gestionar nada en el sitio.
¿Cuáles son los casos de uso de los cloud proxies?
Veamos algunos de los mejores casos de uso para un cloud proxy.
Seguridad
Los cloud proxies actúan como middleware entre el cliente y el servidor (recurso), eliminando por completo la interacción directa entre cliente y servidor.
Por lo tanto, el proxy puede adoptar medidas de seguridad para asegurar que el servidor solo acepte solicitudes validadas. Pueden inspeccionar y filtrar el tráfico entrante y saliente, bloqueando contenido potencialmente malicioso, malware o intentos de phishing.
Además, las organizaciones pueden emplear reglas de restricción para definir quién debe tener acceso a un recurso.
Balanceo de carga
Si tu aplicación aprovecha réplicas de un servidor, tendrás que distribuir la carga de manera uniforme en tu aplicación para una mejor escalabilidad y rendimiento. Por lo tanto, podrías aprovechar un cloud proxy inverso que se sitúe frente al servidor web, el cual distribuye sin problemas la carga entre tu clúster.
Para saber más sobre esto, consulta Application Load Balancers.
Scraping web
Los cloud proxies van de la mano cuando estás creando soluciones de scraping web. Por ejemplo, si estuvieras haciendo scraping de un sitio diariamente, es probable que te bloquearan del sitio debido a la actividad de bots.
Sin embargo, cuando aprovechas los cloud proxies directos, tus direcciones IP pueden ser rotadas o incluso reemplazadas por la dirección IP del proxy, haciéndote irreconocible para el servidor y permitiéndote hacer scraping de contenido fácilmente.
Entonces, si esto es algo en lo que estás trabajando actualmente, construye tu scraper con Bright Data mientras aprovechas su cloud proxy nativo para ayudar a mitigar problemas con restricciones.
Reflexiones finales
En resumen, es importante entender los cloud proxies y su uso en la creación de aplicaciones. Hacerlo podría mejorar significativamente el rendimiento, la confiabilidad, la disponibilidad, la escalabilidad y la seguridad de los recursos de tu servidor con un esfuerzo mínimo.
¿Buscas servicios de proxy de alta calidad? ¡Comienza hoy!